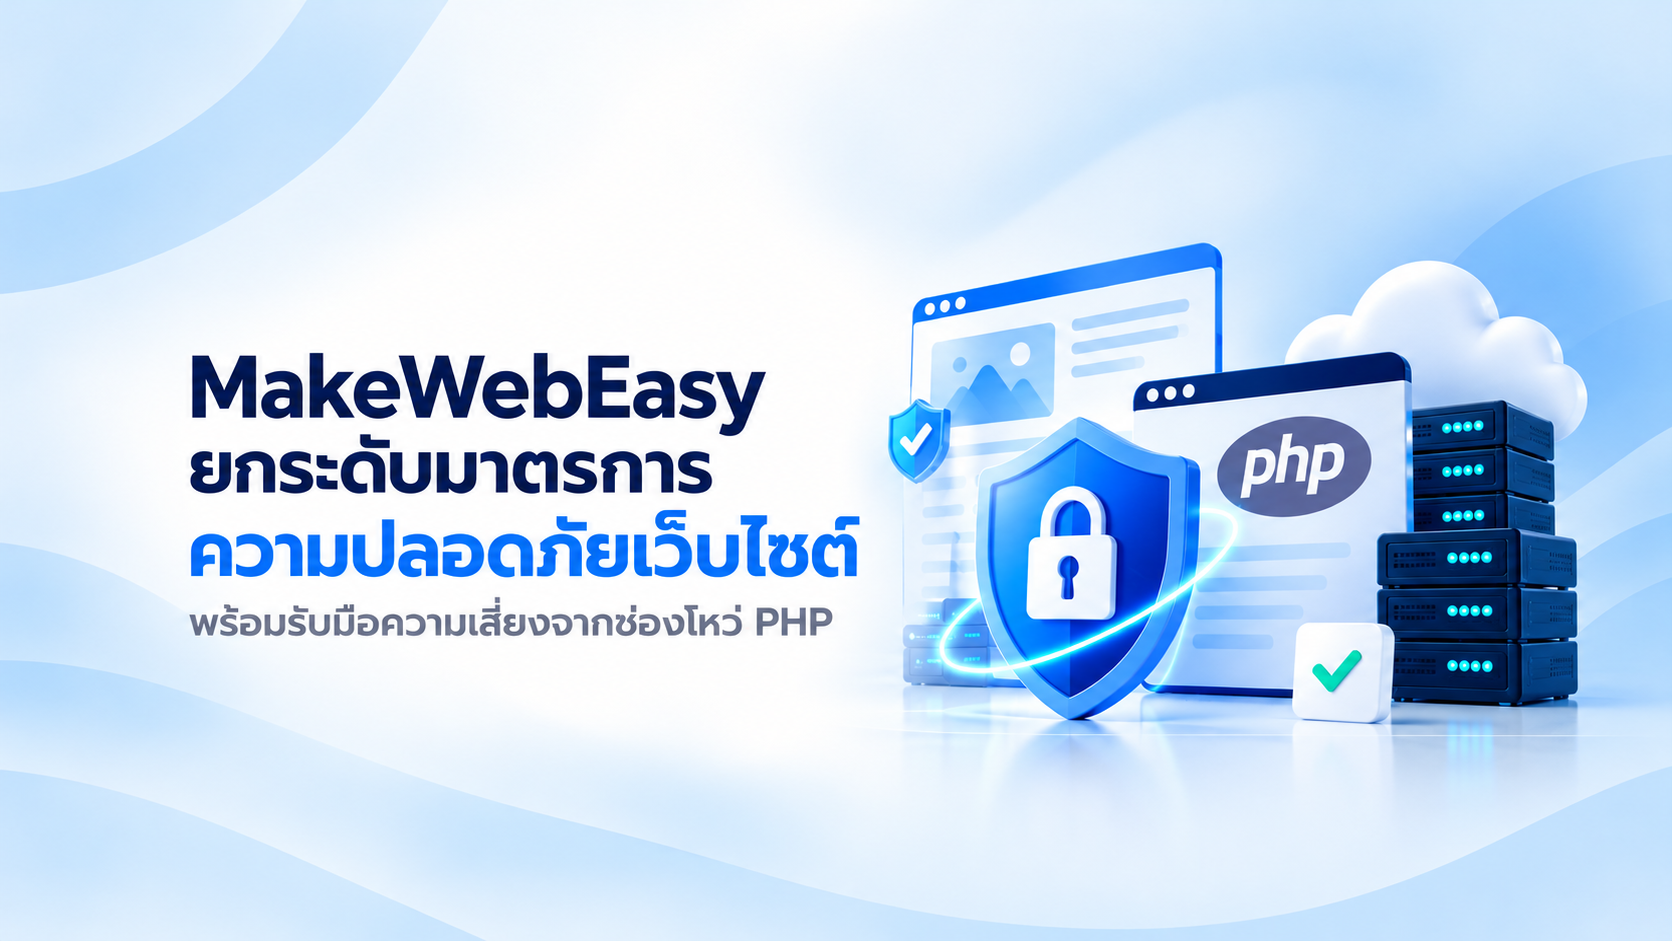
MakeWebEasy ยกระดับมาตรการความปลอดภัยเว็บไซต์ พร้อมรับมือความเสี่ยงจากช่องโหว่ PHP
จากประเด็นด้านความปลอดภัยของ PHP ซึ่งเป็นภาษาที่ใช้พัฒนาเว็บไซต์จำนวนมากทั่วโลก MakeWebEasy ให้ความสำคัญกับการตรวจสอบและป้องกันความเสี่ยงที่อาจส่งผลกระทบต่อเว็บไซต์ของลูกค้า พร้อมดำเนินมาตรการด้านความปลอดภัยอย่างต่อเนื่อง
เราเข้าใจว่าข่าวเกี่ยวกับช่องโหว่ด้านความปลอดภัยอาจทำให้ลูกค้ากังวล จึงขอชี้แจงแนวทางการดำเนินงานของ MakeWebEasy เพื่อให้ลูกค้ามั่นใจได้ว่าเรากำลังดูแลระบบอย่างเหมาะสม
MakeWebEasy ดำเนินการอย่างไร?
เราแบ่งการดำเนินงานออกเป็น 3 ขั้นตอนหลัก
1. ตรวจสอบระบบและประเมินความเสี่ยง
ตรวจสอบระบบที่เกี่ยวข้องกับ PHP เพื่อประเมินความเสี่ยงและระบุส่วนที่จำเป็นต้องปรับปรุงด้านความปลอดภัย
2. เสริมมาตรการป้องกัน
เพิ่มความเข้มงวดในการป้องกันระดับเครือข่ายและคลาวด์ พร้อมเฝ้าระวังการเข้าใช้งานที่ผิดปกติ เพื่อลดความเสี่ยงที่อาจเกิดขึ้นกับระบบ
3. อัปเดตและแก้ไขช่องโหว่
ทดสอบความเข้ากันได้ของระบบ และเตรียมอัปเกรด PHP เป็นเวอร์ชันที่ได้รับการแก้ไขช่องโหว่และเหมาะสมกับระบบ เพื่อให้การแก้ไขมีประสิทธิภาพและไม่กระทบต่อการให้บริการเว็บไซต์
ลูกค้า MakeWebEasy ต้องดำเนินการอะไรเพิ่มเติมหรือไม่?
สำหรับระบบที่ MakeWebEasy ดูแล ทีมงานจะรับผิดชอบการตรวจสอบและจัดการในส่วนที่เกี่ยวข้อง ลูกค้าไม่จำเป็นต้องอัปเดตระบบด้วยตนเอง
อย่างไรก็ตาม เราแนะนำให้ลูกค้าเพิ่มความปลอดภัยในการใช้งานเว็บไซต์ด้วยวิธีต่อไปนี้
- ตั้งรหัสผ่านให้ปลอดภัย ใช้รหัสผ่านที่คาดเดายากและไม่ซ้ำกับบริการอื่น
- เปิดใช้งาน 2FA เพื่อเพิ่มความปลอดภัยในการเข้าสู่ระบบ หากรองรับ
- ตรวจสอบกิจกรรมที่ผิดปกติ เช่น การเข้าสู่ระบบที่ไม่คุ้นเคย หรือการเปลี่ยนแปลงข้อมูลโดยไม่ได้รับอนุญาต
- ติดต่อทีมซัพพอร์ตทันที หากพบความผิดปกติหรือต้องการให้ตรวจสอบเพิ่มเติม
เราพร้อมดูแลเว็บไซต์ของคุณอย่างต่อเนื่อง
MakeWebEasy จะติดตามสถานการณ์ด้านความปลอดภัยอย่างใกล้ชิด พร้อมตรวจสอบและปรับปรุงมาตรการป้องกันให้เหมาะสม เพื่อช่วยลดความเสี่ยงและดูแลเสถียรภาพของเว็บไซต์ลูกค้า
เราขอขอบคุณลูกค้าทุกท่านที่ไว้วางใจให้ MakeWebEasy ดูแลเว็บไซต์ และเราจะยังคงให้ความสำคัญกับความปลอดภัยของระบบอย่างต่อเนื่อง

Kim Karun
การเขียนคอนเทนต์ของผมเป็นการทบทวนความรู้ พร้อมแชร์ประสบการณ์ทั้งหมดที่ได้รับมาตลอดการทำงาน หวังว่าบทความที่ผมเขียนทั้งหมดจะเป็นประโยชน์สำหรับธุรกิจของคุณ :)